Heute am 15.9.26 bekamen IONOS-Kunden eine Email ins Postfach, die sie beunruhigt hat.
Sitescan habe eine Sicherheitslücke entdeckt.
Ich nehme eine solche Meldung ernst und habe sofort geschaut, welches Problem auf meinen Seiten besteht.
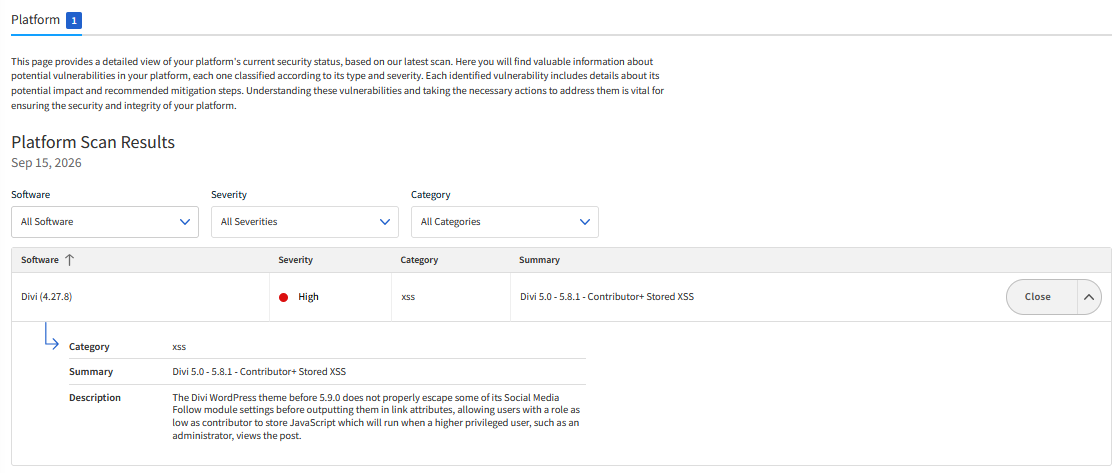
Diese Sicherheitslücken hat es in Divi 4 gegeben, aber mit dem Update auf 4.27.7 wurden sie explizit geschlossen.
https://www.divichangelog.com/divi-update/divi-4/version-4-27-7
Auch darf Divi 4 noch bleiben, Elegant Themes schreibt selbst, dass Divi 4 nach dem offiziellen Divi-5-Release noch mindestens 12 Monate mit kritischen Updates versorgt wird. Divi 5 wurde am 26.02.2026 veröffentlicht, sodass diese Zusage mindestens bis Februar 2027 reicht.
https://help.elegantthemes.com/en/articles/12767407-how-to-safely-migrate-from-divi-4-to-divi-5
Ich habe diesen Fehler im Sitescan telefonisch und schriftlich gemeldet und darum gebeten ihn zu beheben.
Am Telefon hatte der Mitarbeiter die Idee, ich könne doch einfach die Meldungen an meine Kunden abstellen......
Ich habe es nochmal um 11.39 h schriftlich gemeldet und da kam nach 4 Minuten eine Antwort von Kai Mailo - Ihr IONOS KI Assistent, der mir schrieb, ich solle das "...Theme vorübergehend deaktivieren, bis die Datenbank von WPScan die Aktualisierung berücksichtigt"
Das ist ja eine tolle Idee, ein Theme, das gar kein Problem hat, abzuschalten. Im nächsten Schritt wurde ich um 12.02 h um eine Bewertung meiner Kontaktaufnahme gebeten. Gelobt habe ich nicht.
Für Homepages die die webschmiede-linsengericht betreut werden immer zeitnah die Updates eingespielt.